Uwierzytelnianie dwuskładnikowe (weryfikacja dwuetapowa): co to jest i jak je włączyć
Hasło można wykraść, drugi składnik znacznie trudniej. Jakie są metody 2FA, która jest najbezpieczniejsza, jak włączyć ją na kontach Google, Apple i Microsoft i jak nie stracić dostępu do konta.
W skrócie
Uwierzytelnianie dwuskładnikowe, nazywane też weryfikacją dwuetapową (2FA), dodaje do hasła drugi element: kod z aplikacji, potwierdzenie w telefonie albo klucz sprzętowy. Dzięki temu samo wykradzione hasło nie wystarczy do zalogowania. Włącz je najpierw w poczcie, banku i mediach społecznościowych, w miarę możliwości wybierz metodę inną niż SMS, zapisz kody zapasowe, a gdy serwis proponuje klucz dostępu (passkey), skorzystaj z niego.
Reklama: ta strona zawiera linki afiliacyjne. Jeśli kupisz coś przez te linki, otrzymamy prowizję od producenta lub platformy partnerskiej, bez dodatkowych kosztów dla ciebie. Nie wpływa to na nasze oceny. Jak zarabiamy.
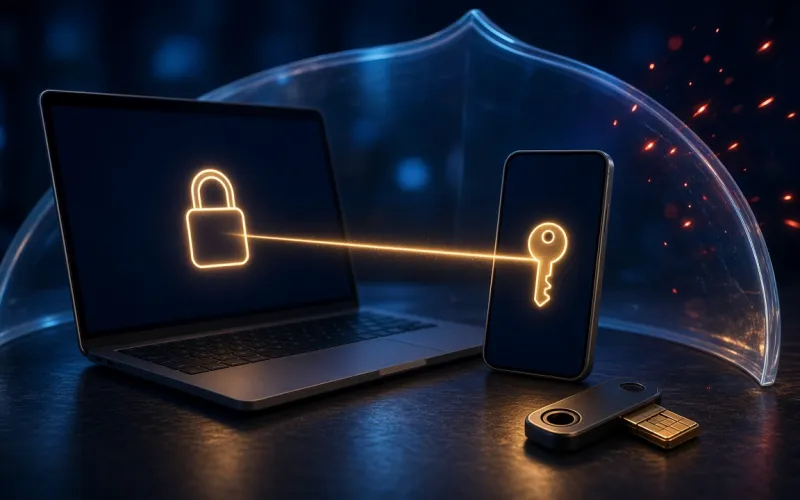
Uwierzytelnianie dwuskładnikowe to sposób logowania, w którym oprócz hasła potrzebny jest drugi element. CERT Polska opisuje weryfikację dwuetapową jako proces złożony z dwóch etapów: najpierw wpisujesz hasło lub PIN, potem kod jednorazowy, potwierdzasz logowanie w aplikacji albo używasz klucza USB. Nawet jeśli ktoś pozna Twoje hasło, bez drugiego składnika nie wejdzie na konto. Znasz to z banku: silne uwierzytelnianie w bankowości elektronicznej jest w Europie wymagane prawem i stosują je dziś wszystkie banki w Polsce.
Różne nazwy, ta sama ochrona
Polskie nazwy zależą od firmy. Google pisze o weryfikacji dwuetapowej, nazywanej też uwierzytelnianiem dwuskładnikowym; Apple o uwierzytelnianiu dwupoziomowym; Ministerstwo Cyfryzacji o uwierzytelnieniu dwuskładnikowym. Passkeys to po polsku zwykle klucze dostępu, a w materiałach Apple po prostu klucze. Chodzi o to samo: o drugi zamek obok hasła.
Metody od najsłabszej do najmocniejszej
- Kod SMS lub połączenie głosowe. Każda forma 2FA zwiększa bezpieczeństwo, ale według Google kody z SMS-ów i połączeń mogą być podatne na ataki wykorzystujące numery telefonów, np. zamianę karty SIM. CERT Polska radzi w miarę możliwości wybierać inną metodę, zwłaszcza gdy Twój numer telefonu znalazł się w wycieku.
- Aplikacja generująca kody, np. Google Authenticator, Microsoft Authenticator, Aegis czy 2FAS. Działa także bez internetu i zasięgu.
- Potwierdzenie w telefonie. Google zaleca swoje powiadomienia z przyciskami Tak i Nie jako drugi etap: są łatwiejsze niż przepisywanie kodu i pomagają chronić się przed zamianą karty SIM.
- Klucz dostępu (passkey). Zastępuje hasło i jest przypisany do konkretnej witryny, więc fałszywa strona nie może go wyłudzić. Logowanie potwierdzasz odciskiem palca, twarzą lub PIN-em, a Google przy logowaniu kluczem dostępu pomija drugi etap.
- Klucz sprzętowy FIDO2. Małe urządzenie, które wpinasz do komputera albo przykładasz do telefonu. CERT Polska uważa klucze sprzętowe za najbezpieczniejszą formę 2FA i radzi mieć dwa: jeden przy sobie, drugi w domu.
Pamiętaj o jednym ograniczeniu: oszust może wyłudzić kod z SMS-a lub z aplikacji tak samo jak hasło, prosząc o jego przepisanie. Odporne na phishing są dopiero klucze dostępu i klucze sprzętowe.
Gdzie włączyć najpierw
CERT Polska wskazuje kolejność: poczta, bo to brama do resetowania innych haseł, potem bank, media społecznościowe i, jeśli to możliwe, konto menedżera haseł. Weryfikacja dwuetapowa jest szczególnie ważna wszędzie tam, gdzie przechowujesz cenne dane.
Jak włączyć 2FA w Google, Apple i Microsoft
- Konto Google: otwórz swoje konto Google, przejdź do ustawień zabezpieczeń i w sekcji „Sposób logowania się w Google” kliknij Włącz weryfikację dwuetapową. Nowy numer telefonu Google może uznać za zaufany dopiero po 7 dniach.
- Konto Apple: Ustawienia > [Twoje imię i nazwisko] > Logowanie i zabezpieczenia, a potem włącz uwierzytelnianie dwupoziomowe (na Macu w Ustawieniach systemowych). To domyślna ochrona większości kont Apple; sześciocyfrowy kod pojawia się na zaufanych urządzeniach albo przychodzi na zaufany numer telefonu.
- Konto Microsoft: w ustawieniach zabezpieczeń konta dodasz kolejny sposób logowania lub weryfikacji. Możesz też zrezygnować z hasła: w dodatkowych opcjach zabezpieczeń, w obszarze Konto bez hasła, wybierz Włącz i zatwierdź żądanie w aplikacji Microsoft Authenticator. Microsoft uważa logowanie aplikacją, kluczem zabezpieczeń czy danymi biometrycznymi za bezpieczniejsze od hasła.
- Bank: silne uwierzytelnianie działa już domyślnie. Przed zatwierdzeniem operacji kodem lub w aplikacji zawsze czytaj, co dokładnie autoryzujesz.
Klucze dostępu: krok dalej
Klucz dostępu zastępuje hasło i jest zapisany na Twoim urządzeniu, w menedżerze haseł albo na kluczu sprzętowym. Rekomendacja CERT Polska jest prosta: jeśli serwis proponuje utworzenie klucza dostępu zamiast hasła, zrób to. Google wymaga do tego m.in. komputera z Windows 10, macOS Ventura lub ChromeOS 109 albo telefonu z Androidem 9 lub iOS 16 i nowszymi; klucz utworzysz na myaccount.google.com/signinoptions/passkeys. Apple podkreśla, że klucze, w przeciwieństwie do haseł, są odporne na phishing, a na jego urządzeniach synchronizują się przez pęk kluczy iCloud. Twórz klucze dostępu tylko na własnych urządzeniach: Google ostrzega, że każdy, kto potrafi odblokować urządzenie z Twoim kluczem, może uzyskać dostęp do konta.
Jak nie stracić dostępu do konta
- Zapisz kody zapasowe, które serwis pokazuje przy włączaniu 2FA, w menedżerze haseł albo na kartce w bezpiecznym miejscu. Google pozwala pobrać lub wydrukować zestaw 8-cyfrowych kodów zapasowych.
- Zadbaj o kopię aplikacji z kodami: Google Authenticator synchronizuje kody z kontem Google, Microsoft Authenticator zapisuje kopię na koncie Microsoft, w Aegis wybierz Ustawienia > Kopie zapasowe, a w 2FAS Ustawienia > Kopia zapasowa 2FAS.
- Opcję „Nie pytaj ponownie na tym urządzeniu” zaznaczaj tylko na sprzęcie, którego używasz regularnie i nie udostępniasz innym.
- Nigdy nikomu nie podawaj kodów weryfikacyjnych. Google nie dzwoni, żeby zweryfikować kod, a Apple nigdy nie prosi o kod uwierzytelniania dwupoziomowego ani o wyłączenie zabezpieczeń.
Włącz drugi składnik dziś, zaczynając od poczty. Wykradzione hasło przestanie wtedy wystarczać.
Źródła · sprawdzone 22 października 2026
- CERT Polska — Weryfikacja dwuetapowa
- CERT Polska (baza wiedzy) — Jak tworzyć bezpieczne hasła i chronić swoje konta (aktualizacja 2.09.2026)
- CERT Polska (baza wiedzy) — Phishing: jak rozpoznać oszustwo i nie dać się nabrać (aktualizacja 2.09.2026)
- CERT Polska (baza wiedzy) — Co zrobić w przypadku wycieku danych? Praktyczny poradnik krok po kroku (aktualizacja 2.09.2026)
- Ministerstwo Cyfryzacji — Phishing i fałszywe inwestycje: sprawdź, jak nie dać się oszukać (10.02.2026)
- Google — Włączanie weryfikacji dwuetapowej
- Google — Logowanie się za pomocą klucza dostępu zamiast hasła
- Apple — Uwierzytelnianie dwupoziomowe dla konta Apple
- Apple — Bezpieczeństwo kluczy
- Apple — Rozpoznawanie i unikanie mechanizmów socjotechnicznych, takich jak phishing, fałszywe połączenia telefoniczne z działu wsparcia i inne oszustwa
- Microsoft — Jak zabezpieczyć konto Microsoft
- Microsoft — Jak korzystać z konta Microsoft bez hasła
Nasz wybór w tej sytuacji

Nasz wybór
Norton · Najbardziej kompletny pakiet wszystko w jednym
Chcesz mieć menedżer haseł razem z antywirusem? Plany Norton 360 obejmują VPN i menedżer haseł, na Windows, Maca, Androida i iOS.
- VPN i menedżer haseł w planach Norton 360
- Na Windows, Maca, Androida i iOS
Redakcja PrivacyTechReview
Redakcja
Nasza redakcja analizuje oprogramowanie zabezpieczające dla konsumentów na podstawie informacji producentów i raportów niezależnych laboratoriów testowych.