Autenticazione a due fattori: cos'è, quale metodo scegliere e come attivarla
Una password è una serratura; il secondo fattore ne aggiunge un'altra. I metodi, dal più fragile al più robusto, dove attivarla su Apple, Google e Microsoft e come non restare chiuso fuori.
In breve
L'autenticazione a due fattori aggiunge alla password una seconda prova, come un codice, una conferma sul telefono, una passkey o una chiave di sicurezza: così una password rubata da sola non basta più per entrare. La Polizia Postale consiglia di attivarla su tutti i profili social e di messaggistica. I codici via SMS sono il metodo più debole: quando puoi, preferisci le richieste sul telefono, le passkey o le chiavi di sicurezza.
Pubblicità: questa pagina contiene link di affiliazione. Se acquisti tramite questi link riceviamo una commissione, senza costi aggiuntivi per te. Non influisce sulle nostre valutazioni. Come ci finanziamo.
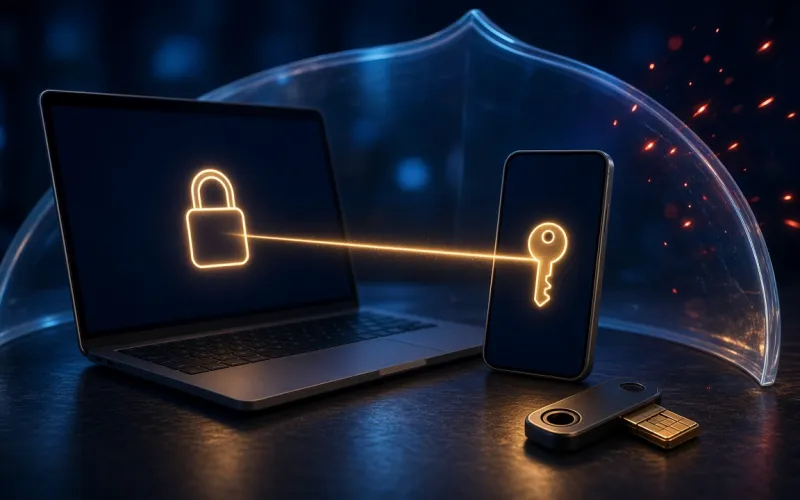
L'autenticazione a due fattori (2FA) chiede, oltre alla password, un secondo elemento: un codice temporaneo, una conferma sul telefono, l'impronta digitale. Il glossario dell'ACN descrive i tipi di fattore: qualcosa che conosci (la password), qualcosa che possiedi (una smart card o un token che genera un codice monouso, l'OTP) e qualcosa che ti caratterizza (impronta, volto). Chi ti attacca deve ottenerli tutti per entrare: per questo il rischio di furti di account e d'identità si riduce.
I nomi cambiano. La Polizia Postale distingue tra "autenticazione a due fattori", che combina fattori di tipo diverso (password e impronta), e "verifica in due passaggi", che combina fattori dello stesso tipo (password e PIN). Google e Microsoft usano invece "verifica in due passaggi" per indicare la stessa protezione. Per te conta una cosa: attivarla.
La usi già, forse senza saperlo
Se paghi online o usi l'home banking, la conosci: è l'autenticazione forte del cliente (SCA) richiesta dalla normativa sui pagamenti, che combina almeno due fattori tra conoscenza, possesso e inerenza. Anche SPID e CIE la usano: al livello 1 bastano nome utente e password, il livello 2 aggiunge un codice temporaneo OTP o un'app sullo smartphone, il livello 3 dispositivi fisici come una smart card o, per la CIE, la lettura della carta.
Attenzione al suo limite: la Banca d'Italia ricorda che, se un truffatore ti convince a fare tu un pagamento a suo favore, l'autenticazione forte non serve, perché sei tu a superare i controlli.
I metodi, dal più fragile al più robusto
- Codice via SMS o chiamata: diffuso e comodo, ma per Google i codici inviati per messaggio o chiamata possono essere vulnerabili agli attacchi basati sul numero di telefono, come lo scambio di SIM. Microsoft sta eliminando gradualmente gli SMS come metodo di autenticazione e recupero per gli account personali. E alcuni malware per Android, come SpyNote analizzato dal CERT-AgID, leggono gli SMS proprio per rubare i codici della banca.
- App di autenticazione, come Google Authenticator o Microsoft Authenticator: creano codici di verifica validi una sola volta, anche senza connessione internet.
- Richiesta sul telefono: Google consiglia le sue richieste come secondo passaggio, perché toccare Sì o No è più semplice che inserire un codice e aiuta a proteggerti dalle truffe di scambio della SIM.
- Passkey ("chiavi d'accesso" nelle pagine Apple): sostituiscono la password con una chiave salvata sul dispositivo e sbloccata con impronta, volto o PIN. Apple le descrive come a prova di phishing, Microsoft come resistenti al phishing; con Google, se accedi con una passkey il secondo passaggio non serve.
- Chiave di sicurezza fisica: un piccolo dispositivo da collegare al telefono o al computer. Per Google, passkey e token fisici proteggono l'account dagli attacchi di phishing.
Come attivarla su Apple, Google e Microsoft
- Apple Account: Impostazioni > [il tuo nome] > Accesso e sicurezza, poi attiva l'autenticazione a due fattori. Apple mostra un codice di verifica a sei cifre sui dispositivi registrati o lo invia al numero di telefono attendibile. Per la maggior parte degli account è già attiva; se l'hai appena attivata, puoi tornare indietro entro due settimane.
- Account Google: apri il tuo Account Google, tocca Sicurezza e accesso e, nella sezione "Come accedi a Google", seleziona Attiva la verifica in due passaggi. Un nuovo numero di telefono può richiedere fino a 7 giorni prima di essere accettato come attendibile.
- Account Microsoft: vai su account.microsoft.com/security, scegli Gestisci la modalità di accesso e in Sicurezza aggiuntiva e verifica in due passaggi seleziona Attiva.
- Social e messaggistica: la Polizia Postale rimanda alle guide di Facebook, Instagram, WhatsApp e Telegram, da attivare nelle impostazioni di sicurezza di ciascun account. Su WhatsApp si chiama verifica in due passaggi.
Da dove cominciare? La Polizia Postale indica di attivarla soprattutto per posta elettronica, social, app di messaggistica e servizi che contengono informazioni personali o finanziarie.
Come non restare chiuso fuori
- Configura più di un metodo. Microsoft avverte che, se perdi l'unico metodo di contatto, la sola password non basta e potrebbero servire 30 giorni per rientrare nell'account; per questo consiglia di associare tre informazioni di sicurezza.
- Stampa o scarica i codici di backup di Google, da 8 cifre, e conservali in un luogo sicuro: ti servono se perdi il telefono.
- Spunta "Non chiedere più su questo dispositivo" solo sui dispositivi che usi regolarmente e non condividi con nessuno.
- Non dare mai un codice a nessuno. Google precisa che non riceverai una sua chiamata per verificare un codice, e Apple che non ti chiederà mai il codice di autenticazione a due fattori né di disattivare le funzioni di sicurezza.
Attiva oggi il secondo fattore sulla posta elettronica. Con una password rubata, chi ti attacca resta comunque fuori.
Fonti · verificate il 22 ottobre 2026
- Polizia Postale — Proteggi i tuoi account con l'autenticazione a due fattori e la verifica in due passaggi
- Polizia Postale — Aggiorna i tuoi dispositivi, proteggi i tuoi dati (12/10/2026)
- Polizia Postale — WhatsApp, nuova ondata di attacchi "zero-click" (28/08/2026)
- ACN (CSIRT Italia) — Glossario
- Banca d'Italia — Che cosa è l'autenticazione forte del cliente (SCA)
- Banca d'Italia (Economia per tutti) — Truffe: come difendersi
- AgID — Domande frequenti su SPID
- Ministero dell'Interno (Carta d'identità elettronica) — Entra con CIE: livelli 1 e 2
- CERT-AgID — In crescita la diffusione di spyware per Android: il caso di SpyNote (18/10/2023)
- Apple — Autenticazione a due fattori per Apple Account
- Apple — Informazioni sulla sicurezza delle chiavi d'accesso
- Apple — Riconoscere ed evitare schemi di ingegneria sociale tra cui messaggi di phishing
- Google — Attiva la verifica in due passaggi
- Microsoft — Istruzioni per utilizzare la verifica in due passaggi con il tuo account Microsoft
- Microsoft — Stop all'invio di codici SMS per gli account personali
La nostra scelta per questo caso

La nostra scelta
Norton · La suite tutto-in-uno più completa
Vuoi un password manager insieme all'antivirus? I piani Norton 360 includono VPN e password manager, per Windows, Mac, Android e iOS.
- VPN e password manager nei piani Norton 360
- Per Windows, Mac, Android e iOS
Redazione PrivacyTechReview
Redazione
La nostra redazione analizza i prodotti di sicurezza per i consumatori sulla base delle informazioni pubblicate dai produttori e dei rapporti di laboratori di test indipendenti.